EU Cyber Resilience Act für Maschinenbauer: Meldepflicht jetzt
Inhaltsverzeichnis
Wenn Sie Maschinen in Indien bauen und in die Europäische Union verkaufen, gilt der Cyber Resilience Act (Verordnung (EU) 2024/2847) für Sie in einer Hinsicht bereits: Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle über die Single Reporting Platform der ENISA melden, mit einer Frühwarnung innerhalb von 24 Stunden. Der Rest der Verordnung, einschließlich der grundlegenden Cybersicherheitsanforderungen und der CE-Kennzeichnung, gilt ab dem 11. Dezember 2027. Eine Maschine mit vernetzter SPS, HMI oder einem Industrie-PC ist genau die Art von Produkt, für die das Gesetz geschrieben wurde.
Dieser Leitfaden stellt die geprüften Termine dar, erläutert, was die Meldepflicht von einem Hersteller ohne Niederlassung in der EU verlangt, was sich im Dezember 2027 ändert, und bietet eine praktische Checkliste für Maschinenbauer.
Wichtige Termine des Cyber Resilience Act
| Datum | Was gilt | Quelle |
|---|---|---|
| 10. Dez. 2024 | Die Verordnung trat in Kraft | Europäische Kommission |
| 11. Juni 2026 | Kapitel IV (Artikel 35 bis 51) zu Konformitätsbewertungsstellen | Artikel 71 Absatz 2 |
| 11. Sep. 2026 | Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle nach Artikel 14 | Artikel 71 Absatz 2 |
| 20. Jan. 2027 | Die separate Maschinenverordnung (EU) 2023/1230 wird verbindlich | Europäische Kommission |
| 11. Dez. 2027 | Alle übrigen Pflichten: grundlegende Anforderungen, Konformitätsbewertung, CE-Kennzeichnung | Artikel 71 Absatz 2 |
Die Verordnung wurde am 23. Oktober 2024 angenommen und am 20. November 2024 im Amtsblatt veröffentlicht. Am 27. Juli 2026 veröffentlichte die Kommission praktische Hinweise für Hersteller, verlinkt auf ihrer Seite zum Cyber Resilience Act.
Gilt der CRA für eine in Indien gebaute Maschine?
Das Gesetz erfasst „Produkte mit digitalen Elementen“, die auf dem EU-Markt bereitgestellt werden. Artikel 3 Absatz 1 definiert dies als ein Software- oder Hardwareprodukt und seine Datenfernverarbeitungslösungen, einschließlich Komponenten, die separat in Verkehr gebracht werden. Das irische nationale Cybersicherheitszentrum formuliert es einfach: jede Hardware oder Software, die direkt oder indirekt mit einem Netzwerk verbunden ist. Der Standort der Fabrik spielt keine Rolle; entscheidend ist, ob das Produkt in der EU verkauft wird.
Einige Produktgruppen sind ausgenommen, meist weil andere EU-Gesetze sie bereits abdecken. Zu den Ausnahmen, die für Anlagenbauer relevant sind, gehören:
- Medizinprodukte und In-vitro-Diagnostika nach den Verordnungen (EU) 2017/745 und 2017/746;
- Fahrzeuge und ihre Systeme nach der Typgenehmigungsverordnung (EU) 2019/2144;
- Produkte, die nach der Luftfahrt-Sicherheitsverordnung (EU) 2018/1139 zertifiziert sind;
- Produkte, die ausschließlich für die nationale Sicherheit oder Verteidigung entwickelt wurden;
- Ersatzteile, die nach derselben Spezifikation gefertigt werden, um identische Komponenten zu ersetzen.
Maschinen sind nicht ausgenommen. Erwägungsgrund 53 der Verordnung behandelt direkt Produkte, die unter die Maschinenverordnung (EU) 2023/1230 fallen und zugleich Produkte mit digitalen Elementen sind: Ihre Hersteller müssen die grundlegenden Anforderungen beider Gesetze erfüllen und beide Konformitätsbewertungsverfahren durchlaufen. Die Erfüllung der CRA-Anforderungen kann helfen, die Einhaltung der Maschinenvorschriften zum Schutz vor Korrumpierung sowie zur Sicherheit und Zuverlässigkeit von Steuerungssystemen nachzuweisen.
Wenn Sie eine Maschine unter Ihrem eigenen Namen verkaufen und sie Software oder Hardware enthält, die mit einem Netzwerk kommuniziert (eine SPS mit Ethernet, ein HMI mit Fernzugriff, ein Industrie-PC mit Ihrer Software, ein Mobilfunk-Gateway für den Service), müssen Sie damit rechnen, als Hersteller eines Produkts mit digitalen Elementen behandelt zu werden. Artikel 21 macht außerdem einen Importeur oder Distributor zum Hersteller, wenn er das Produkt unter eigenem Namen verkauft oder wesentlich verändert, was wissenswert ist, wenn Ihr EU-Partner Ihre Maschinen unter seiner Marke vertreibt. Wo genau die Grenze für eine komplette Maschine verläuft, ist eine Rechtsfrage; holen Sie eine schriftliche Einschätzung Ihres EU-Importeurs oder Rechtsbeistands ein.
Was die Meldepflicht seit dem 11. September 2026 verlangt
Artikel 14 sieht zwei Arten von Meldungen vor, jeweils in drei Stufen:
| Stufe | Aktiv ausgenutzte Schwachstelle | Schwerwiegender Vorfall mit Auswirkung auf die Produktsicherheit |
|---|---|---|
| Frühwarnung | Innerhalb von 24 Stunden nach Kenntnisnahme | Innerhalb von 24 Stunden nach Kenntnisnahme |
| Meldung | Innerhalb von 72 Stunden nach Kenntnisnahme | Innerhalb von 72 Stunden nach Kenntnisnahme |
| Abschlussbericht | Spätestens 14 Tage, nachdem eine Korrektur- oder Abhilfemaßnahme verfügbar ist | Innerhalb eines Monats nach der 72-Stunden-Meldung |
Meldungen laufen über die Single Reporting Platform, die ENISA am 11. September 2026 gestartet hat. Die Plattform leitet jede Meldung an das als Koordinator benannte CSIRT weiter und stellt sie der ENISA zur Verfügung, sodass eine einzige Übermittlung alle zuständigen Behörden erreicht; die Meldeseite der Kommission erläutert, wie dieses CSIRT sie an die anderen Mitgliedstaaten weitergibt, in denen das Produkt verkauft wird. Das irische NCSC erklärt, dass nur über die Plattform übermittelte Meldungen als Erfüllung der gesetzlichen Pflicht zählen, wobei E-Mail nur akzeptiert wird, wenn die ENISA die Plattform für offline erklärt. Artikel 14 Absatz 8 verlangt zudem, dass der Hersteller betroffene Nutzer informiert.
Zwei Punkte sind für einen Exporteur am wichtigsten:
- Sie betrifft bereits ausgelieferte Maschinen. Artikel 69 Absatz 3 wendet die Meldepflicht nach Artikel 14 auf alle Produkte mit digitalen Elementen an, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden. Ihre installierte Basis in Europa fällt schon heute in den Anwendungsbereich.
- Sie funktioniert ohne EU-Niederlassung. Artikel 14 Absatz 7 besagt, dass ein Hersteller ohne Hauptniederlassung in der Union an das CSIRT des Mitgliedstaats meldet, in dem sein bevollmächtigter Vertreter niedergelassen ist. Gibt es keinen, ist es der Mitgliedstaat des Importeurs, der die größte Zahl seiner Produkte abwickelt, dann der des Distributors mit der größten Stückzahl, und andernfalls der Mitgliedstaat mit den meisten Nutzern.
Vierundzwanzig Stunden sind kurz für ein Unternehmen, das zunächst klären muss, ob eine Schwachstelle in einer Drittkomponente tatsächlich in seinen eigenen Maschinen ausgenutzt wird. Das ist ein Prozessproblem, und es ist der Teil, den Sie zuerst beheben sollten.
Was sich am 11. Dezember 2027 ändert
Ab diesem Datum müssen auf dem EU-Markt in Verkehr gebrachte Produkte die vollständige Verordnung erfüllen. Die Pflichten, die Maschinenbauer am stärksten spüren werden, sind:
- Wesentliche Cybersicherheitsanforderungen (Anhang I, Teil I): keine bekannten ausnutzbaren Schwachstellen zum Zeitpunkt des Verkaufs, eine sichere Standardkonfiguration (Secure by Default), die Möglichkeit, Schwachstellen durch Sicherheitsupdates zu beheben, Schutz vor unbefugtem Zugriff sowie Schutz der Vertraulichkeit, Integrität und Verfügbarkeit von Daten.
- Umgang mit Schwachstellen (Anhang I, Teil II): Komponenten und Schwachstellen identifizieren und dokumentieren, einschließlich einer Software-Stückliste (SBOM) in einem gängigen, maschinenlesbaren Format, die mindestens die Abhängigkeiten der obersten Ebene abdeckt.
- Ein Supportzeitraum von mindestens fünf Jahren (Artikel 13(8)), es sei denn, das Produkt wird voraussichtlich kürzer genutzt.
- Sorgfaltspflicht bei Komponenten von Drittanbietern (Artikel 13(5)), einschließlich Open-Source-Software, damit zugekaufte Teile die Sicherheit des Produkts nicht untergraben.
- CE-Kennzeichnung als Nachweis der CRA-Konformität, durchgesetzt von den nationalen Marktüberwachungsbehörden, wie die Kommission festhält.
Artikel 69(2) begrenzt die vollständige Geltung der Vorschriften für ältere Bestände: Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, fallen nur dann darunter, wenn sie nach diesem Datum wesentlich verändert werden. Die Sanktionen nach Artikel 64(2) für Verstöße gegen die wesentlichen Anforderungen oder die Artikel 13 und 14 betragen bis zu 15 Millionen EUR oder 2,5 % des gesamten weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist.
Maschinenbauer sind außerdem von der neuen Maschinenverordnung betroffen, die am 20. Januar 2027 verbindlich wird. Die Kommission nennt unter ihren wichtigsten Änderungen Cybersicherheitsvorgaben für konformitätsrelevante Software und Daten sowie für sicherheitsbezogene Steuerungssysteme. Wie Erwägungsgrund 53 des CRA klarstellt, gelten beide Gesetze parallel. Planen Sie die Arbeit daher einmal und dokumentieren Sie sie für beide.
Eine praktische Checkliste für indische Maschinenbauer
- Digitale Elemente erfassen. Listen Sie für jedes in die EU verkaufte Maschinenmodell alle vernetzten Teile samt Versionen auf: SPS, HMI, Industrie-PC, Gateway, Fernwartungsmodem und Ihre eigene Software.
- Den Installationsbestand kennen. Erfassen Sie, welche EU-Kunden welche Software- und Firmware-Versionen einsetzen. Ohne diese Angaben können Sie die Frage „Sind wir betroffen?“ nicht innerhalb von 24 Stunden beantworten und die Nutzer nicht informieren, wie es Artikel 14(8) verlangt.
- Einen Meldeverantwortlichen und eine Vertretung benennen. Legen Sie fest, wer Schwachstellenhinweise zu Ihren Komponenten verfolgt und wer an einem Sonntag eine Frühwarnung abgeben kann.
- Das zuständige koordinierende CSIRT ermitteln. Gehen Sie die Reihenfolge nach Artikel 14(7) durch. Wenn Sie einen Bevollmächtigten benennen (Artikel 18 verlangt ein schriftliches Mandat), entscheidet dessen Mitgliedstaat.
- Den Zugang zur zentralen Meldeplattform (Single Reporting Platform) einrichten, bevor Sie ihn brauchen, und sicherstellen, dass mehr als eine Person Meldungen abgeben kann.
- Lieferanten nach ihrer CRA-Position fragen. Für jede Steuerung, jedes HMI und jeden PC: Supportzeitraum, wie Schwachstellen veröffentlicht werden und wie lange BIOS- und Treiber-Updates verfügbar sind.
- Jetzt mit der SBOM beginnen. Sie ist erst ab Dezember 2027 Pflicht, aber auch der schnellste Weg, binnen Stunden festzustellen, ob eine neu ausgenutzte Bibliothek in Ihrer Maschine steckt.
- Die Standardeinstellungen korrigieren. Entfernen Sie gemeinsame Werkspasswörter, schließen Sie ungenutzte Ports und Dienste und dokumentieren Sie die sichere Konfiguration, die Sie ausliefern.
- Die Update-Bereitstellung planen für Maschinen ohne Internetzugang: wer das Update erstellt, wie es signiert und getestet wird und wie der Kunde es installiert.
- Die Lebenszyklen der Betriebssysteme prüfen und mit dem Supportzeitraum abgleichen, den Sie erklären werden. Ein PC, dessen Betriebssystem in zwei Jahren keine Sicherheitsupdates mehr erhält, macht einen fünfjährigen Supportzeitraum schwer einzuhalten.
- Den EU-Importeur informieren. Nach Artikel 19 müssen Importeure die Konformität prüfen, bevor sie Produkte in Verkehr bringen. Rechnen Sie also damit, dass sie lange vor Dezember 2027 nach Ihrer CRA-Dokumentation fragen.
Wo der Industrie-PC ins Bild passt
Keine einzelne Komponente macht eine Maschine konform; der CRA betrachtet das Produkt und die Prozesse des Herstellers. Hardware-Entscheidungen erleichtern aber manche Anforderungen. UEFI Secure Boot verhindert, dass beim Start unsignierter Code geladen wird, und ein TPM 2.0 hält Schlüssel und Boot-Messwerte in Hardware für Measured Boot, Festplattenverschlüsselung und Geräteidentität. Zusammen helfen sie beim „Schutz vor unbefugtem Zugriff“ und beim Nachweis, dass ein Update von Ihnen stammt. Unser Artikel zu Secure Boot und TPM in Industrie-PCs erklärt das Zusammenspiel, und Was ist industrielle Cybersicherheit behandelt die Sicht auf die gesamte Anlage.
Diese Avalue-Modelle führen in ihren Spezifikationen ein TPM 2.0 auf:
| Modell | Typ | Sicherheitshardware (Datenblatt) | Typische Rolle an einer Maschine |
|---|---|---|---|
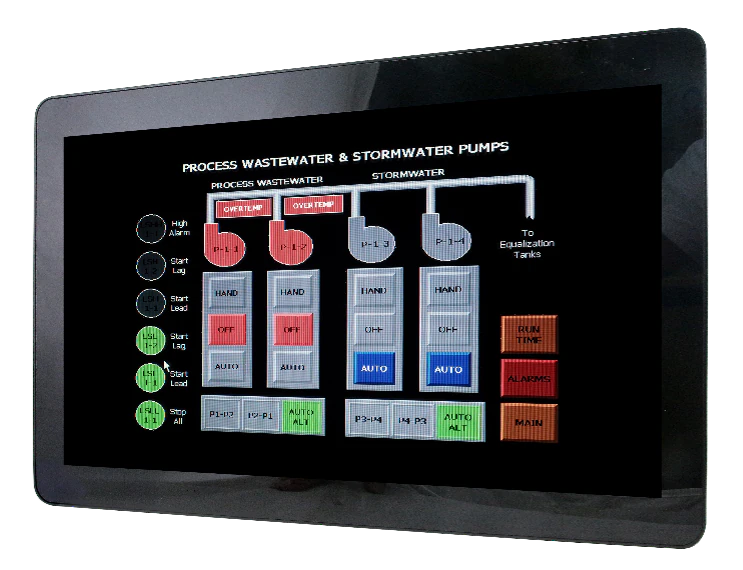
| ARC-21W42 | 21,5" Full-HD-PCAP-Panel-PC, lüfterlos, Intel Core 3/5/7 der 13. Generation | Onboard-TPM 2.0 (Nuvoton NPCT754) | Bedienplatz und HMI |
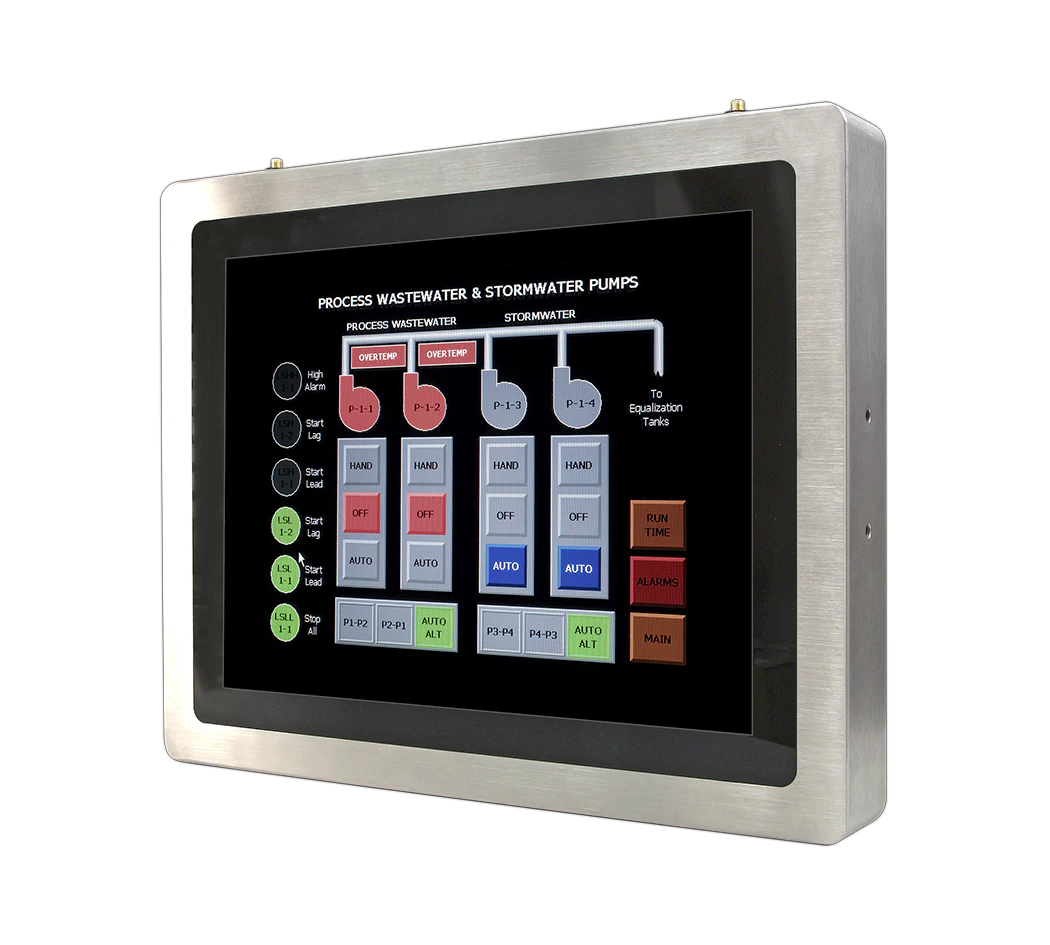
| SPC-1542 | 15" Edelstahl-Panel-PC mit M12-Steckverbindern | Onboard-TPM 2.0 | HMI für die Hochdruckreinigung (Washdown) in Lebensmittel- und Pharmalinien |
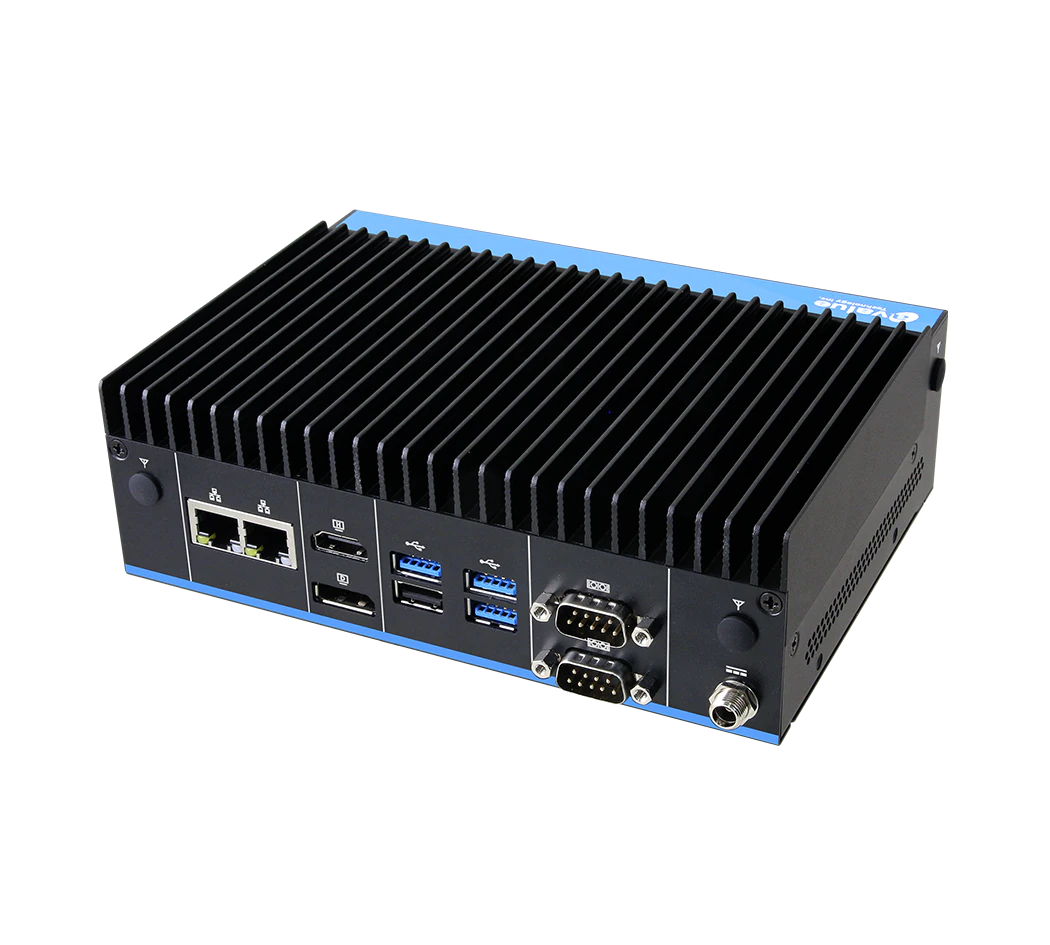
| EPC-TWL | Lüfterloser kompakter Box-PC, Intel N150 als Standard | Onboard-TPM 2.0 | Edge-Gateway oder Schaltschrank-Controller |
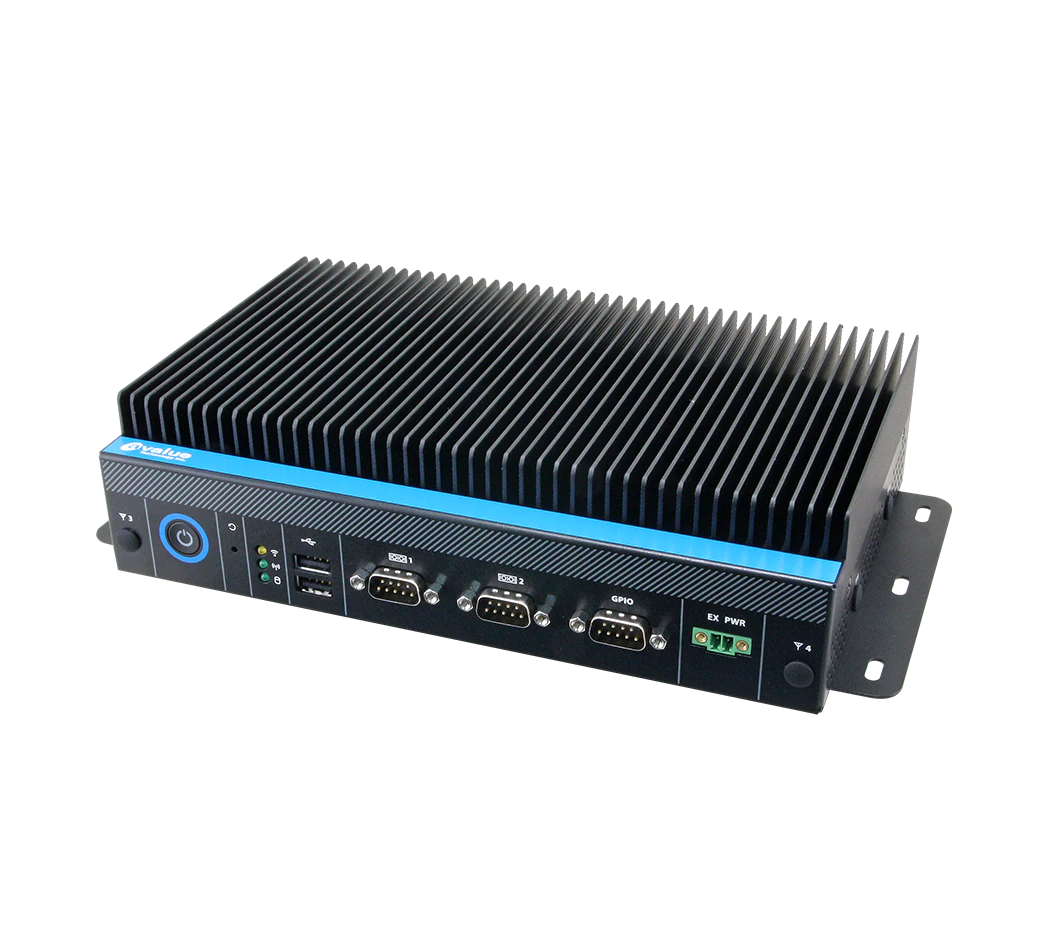
| EMS-ARH | Modulares System, Intel Core Ultra 7 255H / Ultra 5 225H | dTPM 2.0; optional Intel AMT | Bildverarbeitung (Machine Vision) und Maschinensteuerung |
| BMX-P550 | Barebone-System, Intel Core i7-14700T, PCIe-x16-Steckplatz | Onboard-Infineon-SLB9670-TPM 2.0 | Linien-PC mit Einsteckkarten |
| EQM-EHL-B1 | Qseven-Computer-on-Module (COM), Intel Celeron (Elkhart Lake) | Onboard-TPM 2.0, für Secure Boot aufgeführt | Ihr eigenes Controller-Carrierboard |
Wenn Sie einen PC für eine Maschine wählen, die ein fünfjähriges Supportversprechen tragen soll, stellen Sie dieselben Fragen wie bei Software: wie lange das Board gefertigt wird, wie lange BIOS-Updates erscheinen und welche Betriebssystemversionen unterstützt werden. Unser Leitfaden zur Bewertung von Industrie-PC-Anbietern in Indien nennt die Fragen, die Sie jedem Lieferanten stellen sollten.
Wie TSL helfen kann
TSL Automation Solutions in Mumbai ist seit 2015 autorisierter Distributor von Avalue und Cermate und liefert weltweit. Wir können die Avalue-Panel-PCs der Serien ARC und SPC, die Box-PCs EPC und EMS, die Barebone-Systeme BMX und die EQM-Module mit TPM 2.0 anbieten. Der Produktfinder und das Vergleichstool helfen Ihnen, nach Displaygröße, Prozessor und I/O eine Vorauswahl zu treffen.
Senden Sie uns die Modellnummern und Stückzahlen, und wir antworten innerhalb eines Werktags mit Verfügbarkeit und Lieferzeit.
Häufig gestellte Fragen
TSL Automation Solutions
Marketingleiterin, TSL Automation Solutions
Sanjana berichtet über Trends in der Industrieautomation, Produkteinführungen und Technologiethemen für TSL Automation Solutions, einen Distributor für HMI, Panel-PCs und Embedded-Computing-Systeme mit Sitz in Mumbai, der Hersteller in ganz Indien und weltweit beliefert.
Brauchen Sie Hilfe bei der Produktauswahl?
Unser Team in Mumbai empfiehlt Ihnen das passende HMI, den passenden Panel-PC oder das passende Embedded-System für Ihre Anwendung.
TSL Automation kontaktieren