Cyber Resilience Act de la UE para fabricantes de máquinas
Índice de contenidos
Si fabrica máquinas en India y las vende en la Unión Europea, el Reglamento de Ciberresiliencia (Reglamento (UE) 2024/2847) ya le afecta en un aspecto: desde el 11 de septiembre de 2026, los fabricantes de productos con elementos digitales deben notificar las vulnerabilidades explotadas activamente y los incidentes graves a través de la Plataforma Única de Notificación de ENISA, con una alerta temprana en un plazo de 24 horas. El resto del reglamento, incluidos los requisitos esenciales de ciberseguridad y el marcado CE, se aplica desde el 11 de diciembre de 2027. Una máquina con PLC, HMI o PC industrial en red es el tipo de producto para el que se ha redactado la norma.
Esta guía expone las fechas verificadas, lo que exige la obligación de notificación a un fabricante sin oficina en la UE, qué cambia en diciembre de 2027 y una lista de comprobación práctica para constructores de máquinas.
Fechas clave del Reglamento de Ciberresiliencia
| Fecha | Qué se aplica | Fuente |
|---|---|---|
| 10 dic 2024 | El reglamento entró en vigor | Comisión Europea |
| 11 jun 2026 | Capítulo IV (artículos 35 a 51) sobre organismos de evaluación de la conformidad | Artículo 71(2) |
| 11 sep 2026 | Notificación, según el artículo 14, de vulnerabilidades explotadas activamente e incidentes graves | Artículo 71(2) |
| 20 ene 2027 | El Reglamento de Máquinas (UE) 2023/1230, independiente, pasa a ser obligatorio | Comisión Europea |
| 11 dic 2027 | Todas las obligaciones restantes: requisitos esenciales, evaluación de la conformidad, marcado CE | Artículo 71(2) |
El reglamento se adoptó el 23 de octubre de 2024 y se publicó en el Diario Oficial el 20 de noviembre de 2024. El 27 de julio de 2026 la Comisión publicó orientaciones prácticas para los fabricantes, enlazadas desde su página del Reglamento de Ciberresiliencia.
¿Abarca el CRA una máquina fabricada en India?
El reglamento abarca los «productos con elementos digitales» comercializados en el mercado de la UE. El artículo 3(1) lo define como un producto de software o hardware y sus soluciones de tratamiento de datos a distancia, incluidos los componentes comercializados por separado. El centro nacional de ciberseguridad de Irlanda lo resume así: cualquier hardware o software que se conecte directa o indirectamente a una red. No importa dónde esté la fábrica; importa si el producto se vende en la UE.
Algunos grupos de productos están excluidos, sobre todo porque otras normas de la UE ya los cubren. Las exclusiones relevantes para los fabricantes de equipos incluyen:
- los productos sanitarios y los productos sanitarios para diagnóstico in vitro regulados por los Reglamentos (UE) 2017/745 y 2017/746;
- los vehículos y sus sistemas conforme al Reglamento de homologación (UE) 2019/2144;
- los productos certificados conforme al Reglamento de seguridad aérea (UE) 2018/1139;
- los productos desarrollados exclusivamente para la seguridad nacional o la defensa;
- los repuestos fabricados con la misma especificación para sustituir componentes idénticos.
La maquinaria no está excluida. El considerando 53 del reglamento trata directamente los productos que entran en el Reglamento de Máquinas (UE) 2023/1230 y que además son productos con elementos digitales: sus fabricantes deben cumplir los requisitos esenciales de ambas normas y seguir los dos procedimientos de evaluación de la conformidad. Cumplir los requisitos del CRA puede ayudar a demostrar la conformidad con las normas de máquinas sobre protección contra la corrupción y sobre seguridad y fiabilidad de los sistemas de control.
Si vende una máquina con su propio nombre y contiene software o hardware que se comunica con una red (un PLC con Ethernet, un HMI con acceso remoto, un PC industrial que ejecuta su software, una pasarela celular para servicio), cuente con que se le considerará fabricante de un producto con elementos digitales. El artículo 21 también convierte en fabricante a un importador o distribuidor si vende el producto con su propio nombre o lo modifica sustancialmente, algo que conviene saber si su socio en la UE cambia la marca de sus máquinas. Dónde se sitúa exactamente la frontera para una máquina completa es una cuestión jurídica; solicite una opinión por escrito a su importador o asesor en la UE.
Qué exige la obligación de notificación desde el 11 de septiembre de 2026
El artículo 14 crea dos tipos de notificación, cada una en tres fases:
| Fase | Vulnerabilidad explotada activamente | Incidente grave que afecta a la seguridad del producto |
|---|---|---|
| Alerta temprana | En un plazo de 24 horas desde que se tiene conocimiento | En un plazo de 24 horas desde que se tiene conocimiento |
| Notificación | En un plazo de 72 horas desde que se tiene conocimiento | En un plazo de 72 horas desde que se tiene conocimiento |
| Informe final | A más tardar 14 días después de que esté disponible una medida correctora o de mitigación | En el plazo de un mes desde la notificación de 72 horas |
Las notificaciones se realizan a través de la Plataforma Única de Notificación que ENISA puso en marcha el 11 de septiembre de 2026. La plataforma dirige cada notificación al CSIRT designado como coordinador y la pone a disposición de ENISA, de modo que un único envío llega a todas las autoridades pertinentes; la página de notificación de la Comisión explica cómo ese CSIRT la transmite a los demás Estados miembros donde se vende el producto. El NCSC de Irlanda indica que solo cuentan las notificaciones enviadas a través de la plataforma como cumplimiento de la obligación legal, y que el correo electrónico solo se acepta cuando ENISA declara la plataforma fuera de servicio. El artículo 14(8) exige además que el fabricante informe a los usuarios afectados.
Dos puntos importan sobre todo a un exportador:
- Abarca las máquinas que ya ha enviado. El artículo 69(3) aplica la obligación de notificación del artículo 14 a todos los productos con elementos digitales comercializados antes del 11 de diciembre de 2027. Su base instalada en Europa está dentro del ámbito hoy mismo.
- Funciona sin oficina en la UE. El artículo 14(7) establece que un fabricante sin establecimiento principal en la Unión notifica al CSIRT del Estado miembro donde esté establecido su representante autorizado. Si no tiene uno, corresponde al Estado miembro del importador que gestione el mayor número de sus productos, luego al del distribuidor que gestione el mayor número y, en su defecto, al Estado miembro con más usuarios.
Veinticuatro horas es poco para una empresa que primero tiene que averiguar si una vulnerabilidad de un componente de terceros se está explotando realmente en sus propias máquinas. Es un problema de procesos, y es lo primero que conviene resolver.
Qué cambia el 11 de diciembre de 2027
A partir de esa fecha, los productos comercializados en el mercado de la UE deben cumplir el reglamento completo. Las obligaciones que más notarán los constructores de máquinas son:
- Requisitos esenciales de ciberseguridad (Anexo I, Parte I): ausencia de vulnerabilidades explotables conocidas en el momento de la venta, una configuración segura por defecto, la capacidad de corregir vulnerabilidades mediante actualizaciones de seguridad, protección frente al acceso no autorizado y protección de la confidencialidad, la integridad y la disponibilidad de los datos.
- Gestión de vulnerabilidades (Anexo I, Parte II): identificar y documentar los componentes y las vulnerabilidades, incluida una lista de materiales de software (SBOM) en un formato de uso común y legible por máquina que cubra al menos las dependencias de nivel superior.
- Un periodo de soporte de al menos cinco años (Artículo 13(8)), salvo que se prevea que el producto se utilice durante menos tiempo.
- Diligencia debida con los componentes de terceros (Artículo 13(5)), incluido el software de código abierto, para que las piezas adquiridas no comprometan la seguridad del producto.
- Marcado CE para acreditar la conformidad con la CRA, cuyo cumplimiento vigilan las autoridades nacionales de vigilancia del mercado, tal como señala la Comisión.
El Artículo 69(2) limita la aplicación de las normas completas al stock antiguo: los productos comercializados antes del 11 de diciembre de 2027 solo quedan sujetos a ellas si se modifican sustancialmente después de esa fecha. Las sanciones del Artículo 64(2) por incumplir los requisitos esenciales o los Artículos 13 y 14 alcanzan los 15 millones de euros o el 2,5 % del volumen de negocio mundial total anual, si esta cifra es superior.
Los fabricantes de maquinaria se enfrentan además al nuevo Reglamento de Máquinas, que será obligatorio el 20 de enero de 2027. La Comisión enumera entre sus principales cambios las disposiciones de ciberseguridad funcional para el software y los datos relevantes para el cumplimiento y para los sistemas de control de seguridad. Como deja claro el considerando 53 de la CRA, ambas normas se aplican en paralelo, de modo que conviene planificar el trabajo una sola vez y documentarlo para las dos.
Una lista de comprobación práctica para fabricantes de maquinaria indios
- Cartografíe los elementos digitales. Para cada modelo de máquina vendido en la UE, enumere todas las piezas conectadas a la red: PLC, HMI, PC industrial, pasarela, módem de acceso remoto y su propio software, con sus versiones.
- Conozca su base instalada. Registre qué clientes de la UE tienen qué versiones de software y de firmware. Sin esto no podrá responder a «¿nos afecta?» en 24 horas ni informar a los usuarios como exige el Artículo 14(8).
- Designe a un responsable de notificación y a un suplente. Decida quién vigila los avisos de vulnerabilidades de sus componentes y quién puede enviar una alerta temprana un domingo.
- Identifique su CSIRT coordinador. Siga el orden del Artículo 14(7). Si designa a un representante autorizado (el Artículo 18 exige un mandato por escrito), decide el Estado miembro de este.
- Gestione el acceso a la Plataforma Única de Notificación antes de necesitarlo y asegúrese de que más de una persona pueda enviar notificaciones.
- Pregunte a sus proveedores por su posición ante la CRA. Para cada controlador, HMI y PC: periodo de soporte, cómo publican las vulnerabilidades y durante cuánto tiempo habrá actualizaciones de BIOS y de controladores.
- Empiece ya con la SBOM. Es un requisito de diciembre de 2027, pero también es la forma más rápida de saber en pocas horas si una biblioteca recién explotada está dentro de su máquina.
- Corrija los valores por defecto. Elimine las contraseñas de fábrica compartidas, cierre los puertos y servicios no utilizados y documente la configuración segura que entrega.
- Planifique la entrega de actualizaciones para las máquinas sin acceso a internet: quién genera la actualización, cómo se firma y se prueba, y cómo la instala el cliente.
- Compruebe los ciclos de vida de los sistemas operativos frente al periodo de soporte que vaya a declarar. Un PC cuyo sistema operativo pierde las actualizaciones de seguridad en dos años dificulta cumplir un periodo de soporte de cinco.
- Informe a su importador de la UE. Según el Artículo 19, los importadores deben comprobar la conformidad antes de comercializar los productos, así que espere que le pidan su documentación de la CRA mucho antes de diciembre de 2027.
Dónde encaja el PC industrial
Ningún componente por sí solo hace que una máquina cumpla la normativa; la CRA examina el producto y los procesos del fabricante. La elección del hardware sí facilita el cumplimiento de algunos requisitos. UEFI Secure Boot impide que se cargue código sin firmar en el arranque, y un TPM 2.0 guarda las claves y las mediciones de arranque en hardware para el arranque medido, el cifrado de disco y la identidad del dispositivo. Juntos ayudan con la «protección frente al acceso no autorizado» y con la prueba de que una actualización procede de usted. Nuestro artículo sobre Secure Boot y TPM en PC industriales explica cómo funcionan conjuntamente, y qué es la ciberseguridad industrial trata la visión más amplia de la planta.
Estos modelos de Avalue indican un TPM 2.0 en sus especificaciones:
| Modelo | Tipo | Hardware de seguridad (ficha técnica) | Función habitual en una máquina |
|---|---|---|---|
| ARC-21W42 | Panel PC sin ventilador de 21.5" Full HD PCAP, Intel Core 3/5/7 de 13.ª generación | TPM 2.0 integrado (Nuvoton NPCT754) | Puesto de operador y HMI |
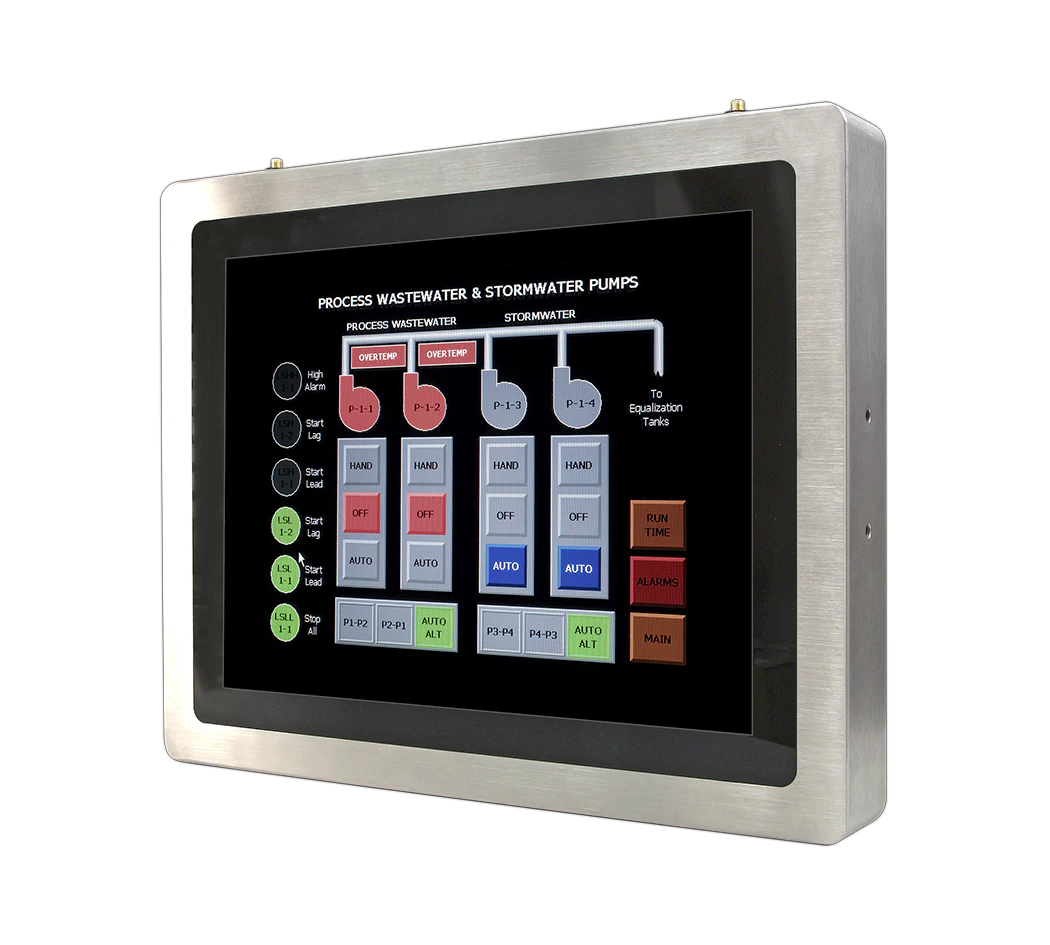
| SPC-1542 | Panel PC de acero inoxidable de 15" con conectores M12 | TPM 2.0 integrado | HMI para lavado a alta presión en líneas de alimentación y farmacia |
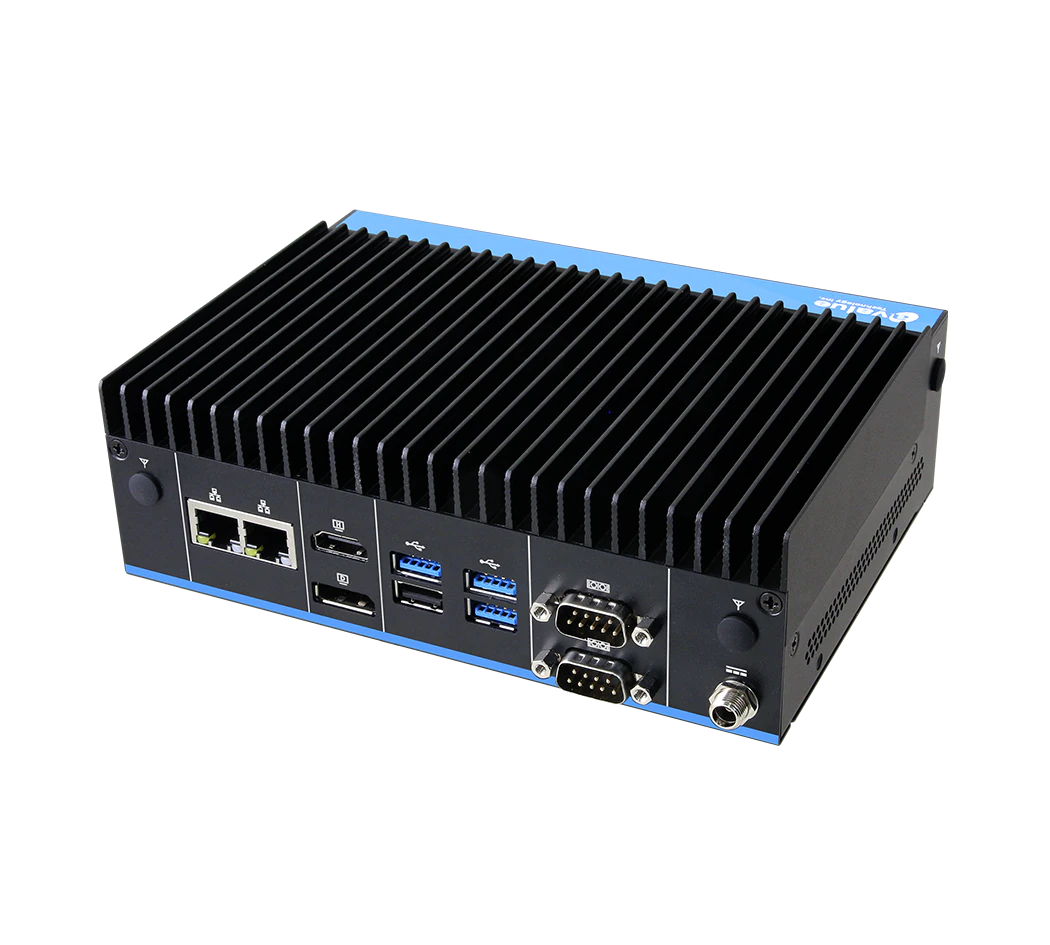
| EPC-TWL | Box PC compacto sin ventilador, Intel N150 por defecto | TPM 2.0 integrado | Pasarela edge o controlador de armario |
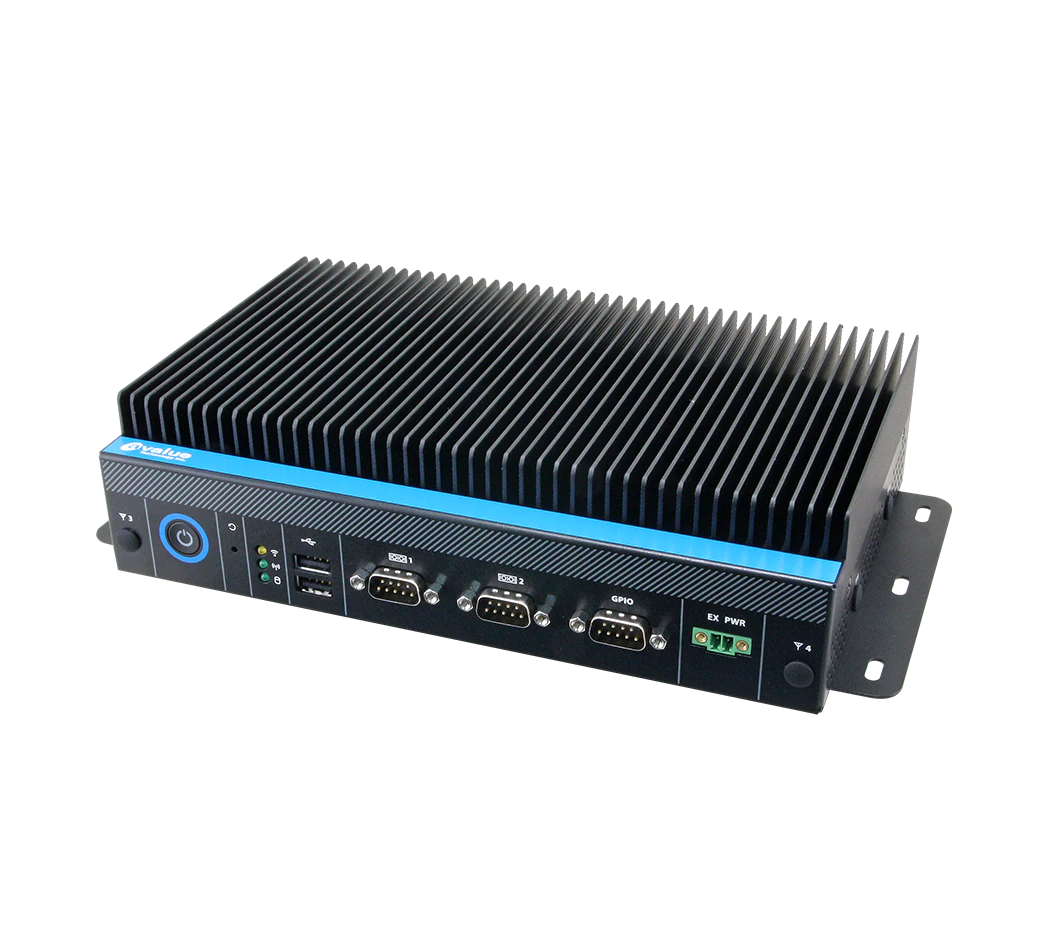
| EMS-ARH | Sistema modular, Intel Core Ultra 7 255H / Ultra 5 225H | dTPM 2.0; Intel AMT opcional | Visión y control de máquina |
| BMX-P550 | Sistema barebone, Intel Core i7-14700T, ranura PCIe x16 | TPM 2.0 Infineon SLB9670 integrado | PC de línea con tarjetas de ampliación |
| EQM-EHL-B1 | Computer-on-Module (COM) Qseven, Intel Celeron (Elkhart Lake) | TPM 2.0 integrado, indicado para arranque seguro | Su propia placa portadora de controlador |
Cuando elija un PC para una máquina que llevará una promesa de soporte de cinco años, haga las mismas preguntas que haría sobre el software: durante cuánto tiempo se fabricará la placa, durante cuánto tiempo habrá actualizaciones de BIOS y qué versiones de sistema operativo admite. Nuestra guía para evaluar proveedores de PC industriales en India enumera las preguntas que conviene plantear a cualquier proveedor.
Cómo puede ayudarle TSL
TSL Automation Solutions, con sede en Mumbai, es distribuidor autorizado de Avalue y Cermate desde 2015 y envía a todo el mundo. Podemos presupuestar los Panel PC ARC y SPC, los Box PC EPC y EMS, los sistemas barebone BMX y los módulos EQM de Avalue con TPM 2.0. El buscador de productos y la herramienta para comparar le ayudan a preseleccionar por tamaño de pantalla, procesador y E/S.
Envíenos los números de modelo y las cantidades y le responderemos con la disponibilidad y el plazo de entrega en un día hábil.
Preguntas frecuentes
TSL Automation Solutions
Directora de Marketing, TSL Automation Solutions
Sanjana escribe sobre tendencias de automatización industrial, lanzamientos de producto y novedades tecnológicas para TSL Automation Solutions, distribuidor con sede en Mumbai de sistemas HMI, Panel PC y computación embebida al servicio de fabricantes de la India y de todo el mundo.
¿Necesita ayuda para elegir el producto adecuado?
Nuestro equipo en Mumbai puede recomendarle el HMI, el Panel PC o el sistema embebido adecuado para su aplicación.
Contactar con TSL Automation