Cyber Resilience Act UE et constructeurs de machines : notification dès maintenant, règles en 2027
Sommaire
Si vous fabriquez des machines en Inde et les vendez dans l'Union européenne, le Cyber Resilience Act (règlement (UE) 2024/2847) s'applique déjà à vous sur un point : depuis le 11 septembre 2026, les fabricants de produits comportant des éléments numériques doivent signaler les vulnérabilités activement exploitées et les incidents graves via la plateforme unique de signalement de l'ENISA, avec une alerte précoce dans un délai de 24 heures. Le reste du règlement, y compris les exigences essentielles de cybersécurité et le marquage CE, s'applique à partir du 11 décembre 2027. Une machine dotée d'un automate, d'une IHM ou d'un PC industriel en réseau est précisément le type de produit visé par ce texte.
Ce guide présente les dates vérifiées, ce que l'obligation de signalement demande à un fabricant sans bureau dans l'UE, ce qui change en décembre 2027, et une liste de contrôle pratique pour les constructeurs de machines.
Dates clés du Cyber Resilience Act
| Date | Ce qui s'applique | Source |
|---|---|---|
| 10 déc. 2024 | Entrée en vigueur du règlement | Commission européenne |
| 11 juin 2026 | Chapitre IV (articles 35 à 51) sur les organismes d'évaluation de la conformité | Article 71(2) |
| 11 sept. 2026 | Signalement au titre de l'article 14 des vulnérabilités activement exploitées et des incidents graves | Article 71(2) |
| 20 janv. 2027 | Le règlement distinct sur les machines (UE) 2023/1230 devient obligatoire | Commission européenne |
| 11 déc. 2027 | Toutes les obligations restantes : exigences essentielles, évaluation de la conformité, marquage CE | Article 71(2) |
Le règlement a été adopté le 23 octobre 2024 et publié au Journal officiel le 20 novembre 2024. Le 27 juillet 2026, la Commission a publié des orientations pratiques à l'intention des fabricants, accessibles depuis sa page sur le Cyber Resilience Act.
Le CRA couvre-t-il une machine construite en Inde ?
Le texte couvre les « produits comportant des éléments numériques » mis à disposition sur le marché de l'UE. L'article 3(1) les définit comme un produit logiciel ou matériel et ses solutions de traitement de données à distance, y compris les composants mis sur le marché séparément. Le centre national de cybersécurité irlandais le résume simplement : tout matériel ou logiciel qui se connecte directement ou indirectement à un réseau. L'emplacement de l'usine n'a pas d'importance ; ce qui compte, c'est que le produit soit vendu dans l'UE.
Certains groupes de produits sont exclus, surtout parce que d'autres législations européennes les couvrent déjà. Les exclusions pertinentes pour les fabricants d'équipements sont notamment :
- les dispositifs médicaux et les dispositifs médicaux de diagnostic in vitro relevant des règlements (UE) 2017/745 et 2017/746 ;
- les véhicules et leurs systèmes relevant du règlement de réception par type (UE) 2019/2144 ;
- les produits certifiés au titre du règlement sur la sécurité aérienne (UE) 2018/1139 ;
- les produits développés exclusivement pour la sécurité nationale ou la défense ;
- les pièces de rechange fabriquées selon la même spécification pour remplacer des composants identiques.
Les machines ne sont pas exclues. Le considérant 53 du règlement traite directement des produits relevant du règlement sur les machines (UE) 2023/1230 et qui sont aussi des produits comportant des éléments numériques : leurs fabricants doivent satisfaire aux exigences essentielles des deux textes et suivre les deux procédures d'évaluation de la conformité. Satisfaire aux exigences du CRA peut aider à démontrer la conformité aux règles sur les machines concernant la protection contre la corruption et la sécurité et la fiabilité des systèmes de commande.
Si vous vendez une machine sous votre propre nom et qu'elle contient un logiciel ou un matériel communiquant avec un réseau (un automate avec Ethernet, une IHM avec accès à distance, un PC industriel exécutant votre logiciel, une passerelle cellulaire pour le service), attendez-vous à être traité comme le fabricant d'un produit comportant des éléments numériques. L'article 21 fait aussi d'un importateur ou d'un distributeur un fabricant s'il vend le produit sous son propre nom ou le modifie substantiellement, ce qu'il est utile de savoir si votre partenaire européen revend vos machines sous sa propre marque. L'endroit exact où se situe la limite pour une machine complète est une question juridique ; obtenez un avis écrit de votre importateur ou de votre conseil dans l'UE.
Ce qu'exige l'obligation de signalement depuis le 11 septembre 2026
L'article 14 crée deux types de signalement, chacun en trois étapes :
| Étape | Vulnérabilité activement exploitée | Incident grave affectant la sécurité du produit |
|---|---|---|
| Alerte précoce | Dans les 24 heures suivant la prise de connaissance | Dans les 24 heures suivant la prise de connaissance |
| Notification | Dans les 72 heures suivant la prise de connaissance | Dans les 72 heures suivant la prise de connaissance |
| Rapport final | Au plus tard 14 jours après la disponibilité d'une mesure corrective ou d'atténuation | Dans un délai d'un mois après la notification des 72 heures |
Les signalements passent par la plateforme unique de signalement lancée par l'ENISA le 11 septembre 2026. La plateforme achemine chaque signalement vers le CSIRT désigné comme coordinateur et le met à la disposition de l'ENISA, de sorte qu'un seul dépôt atteint toutes les autorités concernées ; la page de la Commission sur le signalement explique comment ce CSIRT le transmet aux autres États membres où le produit est vendu. Le NCSC irlandais indique que seules les notifications déposées via la plateforme comptent comme satisfaisant à l'obligation légale, l'e-mail n'étant accepté que lorsque l'ENISA déclare la plateforme hors service. L'article 14(8) oblige également le fabricant à informer les utilisateurs concernés.
Deux points comptent surtout pour un exportateur :
- Cela couvre les machines que vous avez déjà expédiées. L'article 69(3) applique l'obligation de signalement de l'article 14 à tous les produits comportant des éléments numériques mis sur le marché avant le 11 décembre 2027. Votre parc installé en Europe est dès aujourd'hui concerné.
- Cela fonctionne sans bureau dans l'UE. L'article 14(7) prévoit qu'un fabricant sans établissement principal dans l'Union effectue son signalement auprès du CSIRT de l'État membre où son mandataire est établi. À défaut, il s'agit de l'État membre de l'importateur traitant le plus grand nombre de ses produits, puis de celui du distributeur en traitant le plus grand nombre, et à défaut de ceux-ci de l'État membre comptant le plus d'utilisateurs.
Vingt-quatre heures, c'est court pour une entreprise qui doit d'abord déterminer si une vulnérabilité dans un composant tiers est réellement exploitée dans ses propres machines. C'est un problème de processus, et c'est la première chose à corriger.
Ce qui change le 11 décembre 2027
À partir de cette date, les produits mis sur le marché de l'UE doivent satisfaire à l'intégralité du règlement. Les obligations que les constructeurs de machines ressentiront le plus sont :
- Exigences essentielles de cybersécurité (annexe I, partie I) : aucune vulnérabilité exploitable connue à la mise en vente, une configuration sécurisée par défaut, la possibilité de corriger les vulnérabilités par des mises à jour de sécurité, la protection contre les accès non autorisés, ainsi que la protection de la confidentialité, de l'intégrité et de la disponibilité des données.
- Gestion des vulnérabilités (annexe I, partie II) : identification et documentation des composants et des vulnérabilités, y compris une nomenclature logicielle (SBOM) dans un format courant et lisible par machine, couvrant au moins les dépendances de premier niveau.
- Une période de support d'au moins cinq ans (article 13, paragraphe 8), sauf si le produit est censé être utilisé moins longtemps.
- Diligence raisonnable sur les composants tiers (article 13, paragraphe 5), y compris les logiciels open source, afin que les pièces achetées ne compromettent pas la sécurité du produit.
- Marquage CE attestant la conformité au CRA, contrôlé par les autorités nationales de surveillance du marché, comme le souligne la Commission.
L'article 69, paragraphe 2 limite l'application complète des règles aux anciens stocks : les produits mis sur le marché avant le 11 décembre 2027 n'y sont soumis que s'ils font l'objet d'une modification substantielle après cette date. Les sanctions prévues par l'article 64, paragraphe 2 en cas de non-respect des exigences essentielles ou des articles 13 et 14 peuvent atteindre 15 millions d'euros ou 2,5 % du chiffre d'affaires annuel mondial total, le montant le plus élevé étant retenu.
Les constructeurs de machines sont également concernés par le nouveau règlement Machines, qui devient obligatoire le 20 janvier 2027. La Commission recense parmi ses principaux changements des dispositions de cybersécurité pour les logiciels et données pertinents pour la conformité et pour les systèmes de commande de sécurité. Comme l'indique clairement le considérant 53 du CRA, les deux textes s'appliquent en parallèle : planifiez donc le travail une seule fois et documentez-le pour les deux.
Une liste de contrôle pratique pour les constructeurs de machines indiens
- Cartographiez les éléments numériques. Pour chaque modèle de machine vendu dans l'UE, listez chaque composant en réseau : automate, IHM, PC industriel, passerelle, modem d'accès à distance et vos propres logiciels, avec leurs versions.
- Connaissez votre parc installé. Consignez quels clients de l'UE utilisent quelles versions de logiciel et de firmware. Sans cela, vous ne pourrez pas répondre à la question « sommes-nous concernés ? » en 24 heures ni informer les utilisateurs comme l'exige l'article 14, paragraphe 8.
- Désignez un responsable des notifications et un suppléant. Décidez qui suit les avis de vulnérabilité de vos composants et qui peut transmettre une alerte précoce un dimanche.
- Identifiez votre CSIRT coordinateur. Appliquez l'ordre de l'article 14, paragraphe 7. Si vous nommez un mandataire (l'article 18 exige un mandat écrit), c'est son État membre qui décide.
- Organisez l'accès à la plateforme unique de notification avant d'en avoir besoin, et veillez à ce que plus d'une personne puisse effectuer les notifications.
- Demandez à vos fournisseurs leur position sur le CRA. Pour chaque contrôleur, IHM et PC : période de support, mode de publication des vulnérabilités et durée de disponibilité des mises à jour du BIOS et des pilotes.
- Commencez dès maintenant la SBOM. Elle est exigée à partir de décembre 2027, mais c'est aussi le moyen le plus rapide de savoir en quelques heures si une bibliothèque nouvellement exploitée se trouve dans votre machine.
- Corrigez les réglages par défaut. Supprimez les mots de passe d'usine partagés, fermez les ports et services inutilisés et documentez la configuration sécurisée que vous livrez.
- Planifiez la distribution des mises à jour pour les machines sans accès à Internet : qui élabore la mise à jour, comment elle est signée et testée, et comment le client l'installe.
- Vérifiez les cycles de vie des systèmes d'exploitation par rapport à la période de support que vous déclarerez. Un PC dont le système perd ses mises à jour de sécurité dans deux ans rend une période de support de cinq ans difficile à tenir.
- Informez votre importateur européen. En vertu de l'article 19, les importateurs doivent vérifier la conformité avant de mettre les produits sur le marché ; attendez-vous donc à ce qu'ils réclament votre documentation CRA bien avant décembre 2027.
Quelle place pour le PC industriel
Aucun composant isolé ne rend une machine conforme : le CRA examine le produit et les processus du fabricant. Certains choix matériels facilitent toutefois le respect de plusieurs exigences. UEFI Secure Boot empêche le chargement de code non signé au démarrage, et un TPM 2.0 conserve clés et mesures de démarrage dans le matériel pour le démarrage mesuré, le chiffrement des disques et l'identité de l'appareil. Ensemble, ils contribuent à la « protection contre les accès non autorisés » et à la preuve qu'une mise à jour provient bien de vous. Notre article sur Secure Boot et TPM dans les PC industriels explique comment ces éléments fonctionnent ensemble, et qu'est-ce que la cybersécurité industrielle traite de la vision plus large à l'échelle de l'usine.
Ces modèles Avalue indiquent un TPM 2.0 dans leurs spécifications :
| Modèle | Type | Sécurité matérielle (fiche technique) | Rôle typique sur une machine |
|---|---|---|---|
| ARC-21W42 | Panel PC sans ventilateur 21,5" Full HD PCAP, Intel Core 3/5/7 de 13e génération | TPM 2.0 embarqué (Nuvoton NPCT754) | Poste opérateur et IHM |
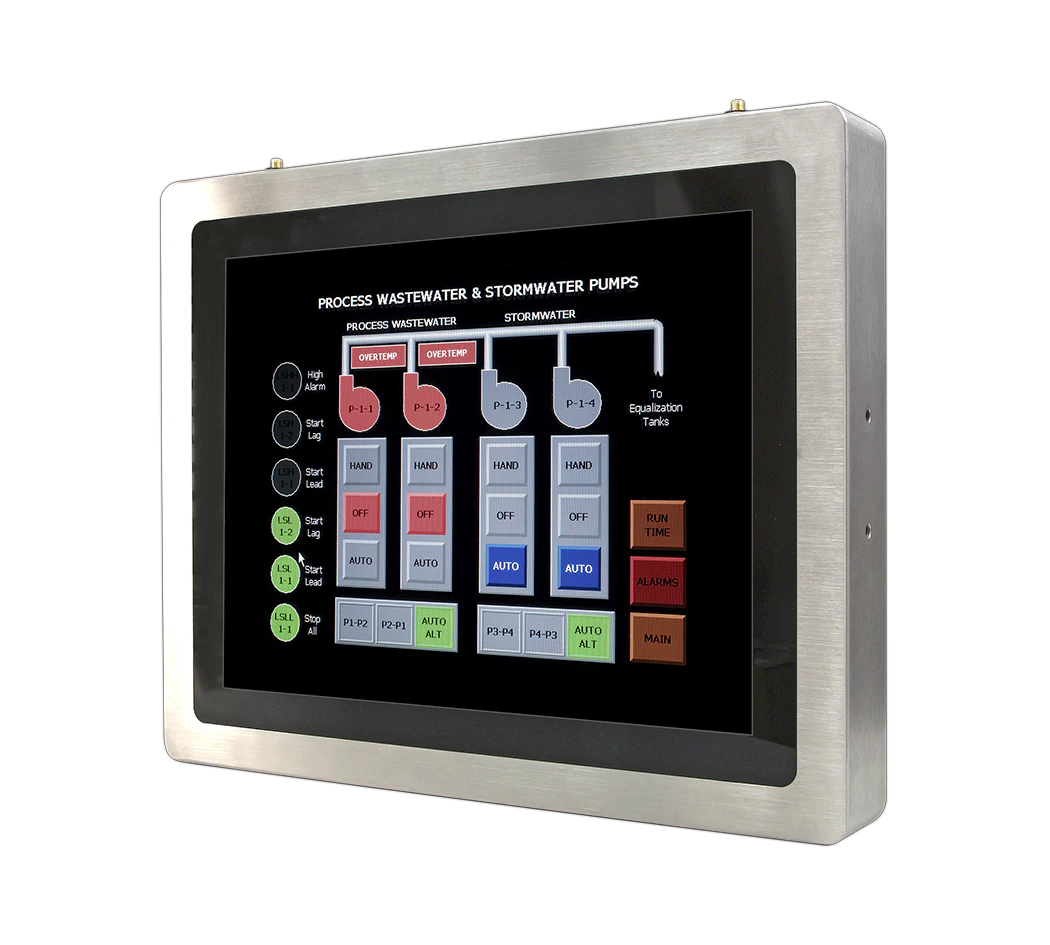
| SPC-1542 | Panel PC 15" en acier inoxydable avec connecteurs M12 | TPM 2.0 embarqué | IHM lavable à haute pression pour les lignes agroalimentaires et pharmaceutiques |
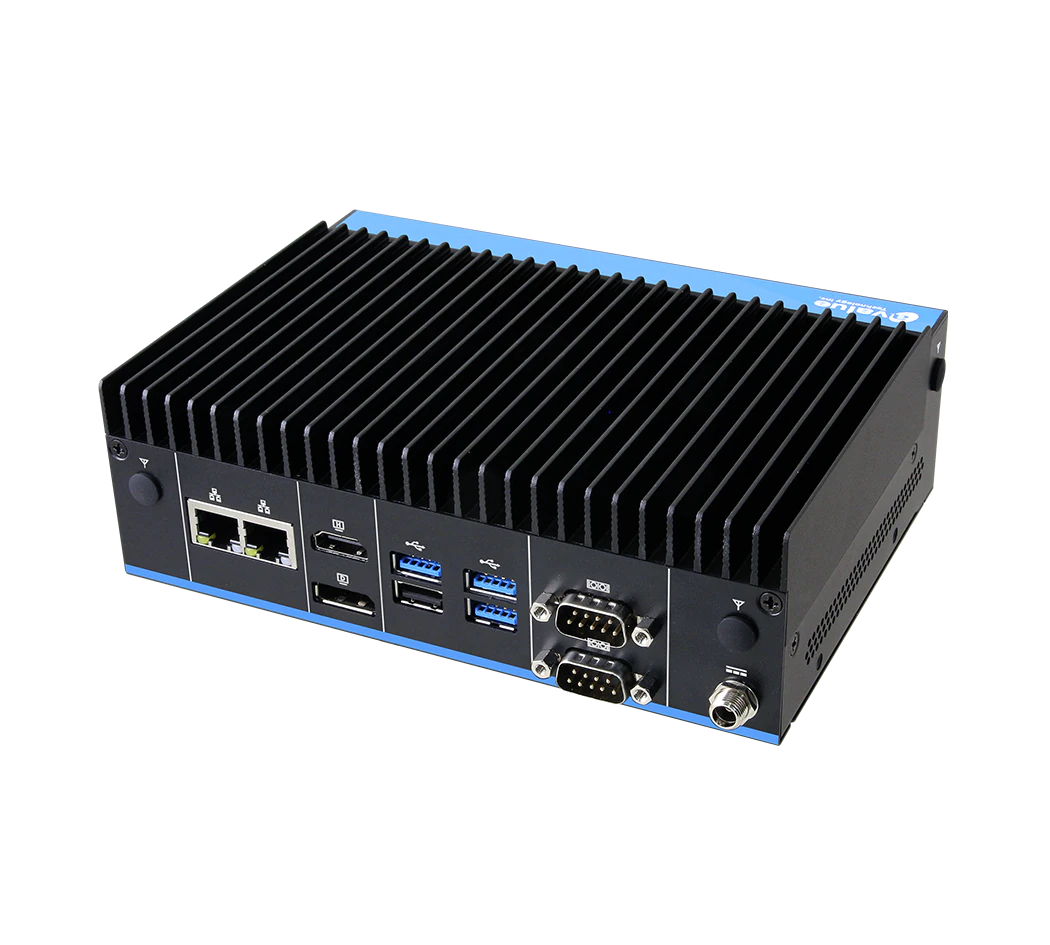
| EPC-TWL | Box PC compact sans ventilateur, Intel N150 par défaut | TPM 2.0 embarqué | Passerelle edge ou contrôleur d'armoire |
| EMS-ARH | Système modulaire, Intel Core Ultra 7 255H / Ultra 5 225H | dTPM 2.0 ; Intel AMT en option | Vision et commande machine |
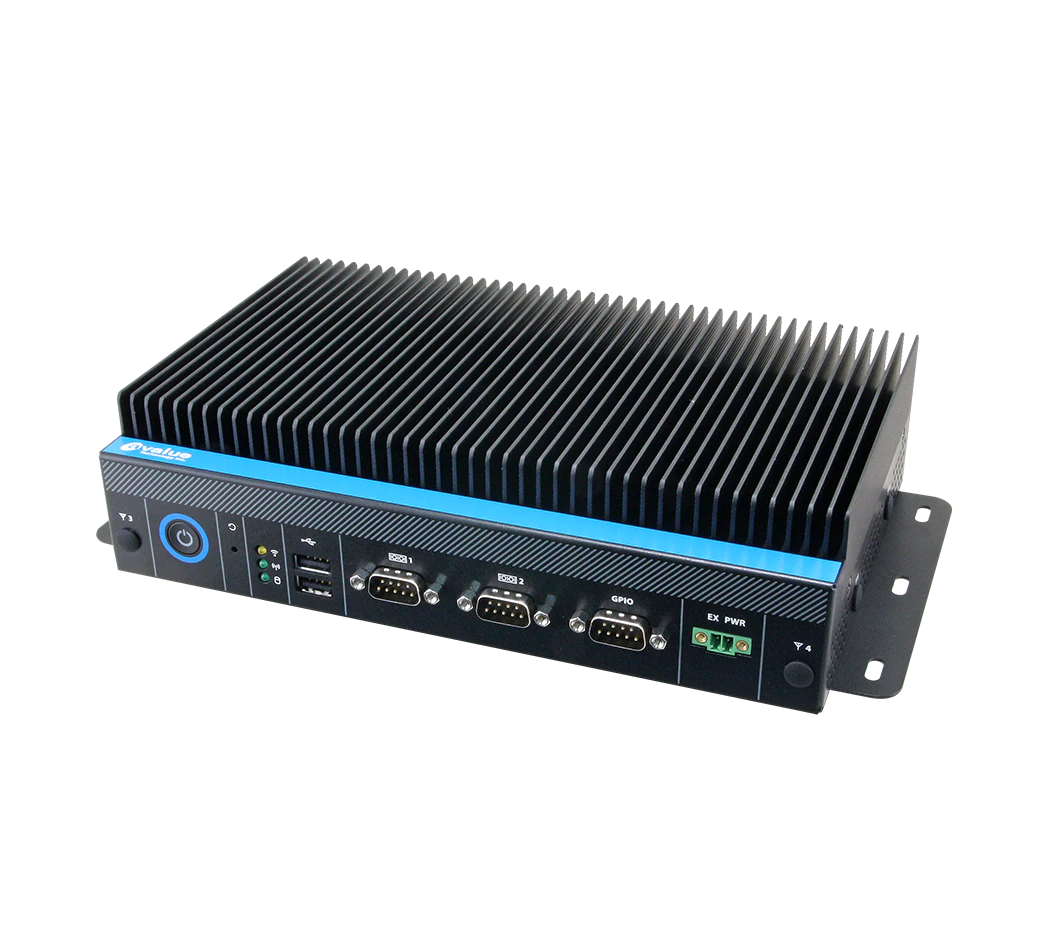
| BMX-P550 | Système barebone, Intel Core i7-14700T, emplacement PCIe x16 | TPM 2.0 Infineon SLB9670 embarqué | PC de ligne avec cartes d'extension |
| EQM-EHL-B1 | Computer-on-Module (COM) Qseven, Intel Celeron (Elkhart Lake) | TPM 2.0 embarqué, indiqué pour le démarrage sécurisé | Votre propre carte porteuse de contrôleur |
Lorsque vous choisissez un PC pour une machine assortie d'une promesse de support de cinq ans, posez les mêmes questions que pour un logiciel : combien de temps la carte sera fabriquée, combien de temps les mises à jour du BIOS seront fournies et quelles versions de système d'exploitation elle prend en charge. Notre guide pour évaluer les fournisseurs de PC industriels en Inde énumère les questions à poser à tout fournisseur.
Comment TSL peut vous aider
TSL Automation Solutions, à Mumbai, est distributeur agréé d'Avalue et de Cermate depuis 2015 et livre dans le monde entier. Nous pouvons établir un devis pour les Panel PC Avalue ARC et SPC, les Box PC EPC et EMS, les systèmes barebone BMX et les modules EQM avec TPM 2.0. Le sélecteur de produits et l'outil de comparaison vous aident à présélectionner par taille d'écran, processeur et E/S.
Envoyez-nous les références et les quantités, et nous vous répondrons avec la disponibilité et le délai de livraison sous un jour ouvré.
Questions fréquentes
TSL Automation Solutions
Responsable marketing, TSL Automation Solutions
Sanjana couvre les tendances de l'automatisation industrielle, les lancements de produits et les analyses technologiques pour TSL Automation Solutions, distributeur basé à Mumbai d'IHM, de Panel PC et de systèmes informatiques embarqués au service des industriels en Inde et dans le monde.
Besoin d'aide pour choisir le bon produit ?
Notre équipe à Mumbai peut vous recommander l'IHM, le Panel PC ou le système embarqué adapté à votre application.
Contacter TSL Automation