Cyber Resilience Act UE per costruttori di macchine: segnalazioni ora, regole nel 2027
Indice dei contenuti
Se costruite macchine in India e le vendete nell'Unione Europea, il Cyber Resilience Act (Regolamento (UE) 2024/2847) si applica già a voi sotto un aspetto: dall'11 settembre 2026, i fabbricanti di prodotti con elementi digitali devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi tramite la Single Reporting Platform di ENISA, con un preallarme entro 24 ore. Il resto del regolamento, compresi i requisiti essenziali di cibersicurezza e la marcatura CE, si applica dall'11 dicembre 2027. Una macchina con un PLC, un HMI o un PC industriale in rete è il tipo di prodotto per cui la norma è scritta.
Questa guida illustra le date verificate, che cosa richiede l'obbligo di segnalazione a un fabbricante senza sede nell'UE, che cosa cambia a dicembre 2027 e una checklist pratica per i costruttori di macchine.
Date principali del Cyber Resilience Act
| Data | Che cosa si applica | Fonte |
|---|---|---|
| 10 dic 2024 | Il regolamento è entrato in vigore | Commissione europea |
| 11 giu 2026 | Capo IV (articoli da 35 a 51) sugli organismi di valutazione della conformità | Articolo 71(2) |
| 11 set 2026 | Segnalazione ai sensi dell'articolo 14 delle vulnerabilità attivamente sfruttate e degli incidenti gravi | Articolo 71(2) |
| 20 gen 2027 | Il distinto Regolamento macchine (UE) 2023/1230 diventa obbligatorio | Commissione europea |
| 11 dic 2027 | Tutti gli obblighi restanti: requisiti essenziali, valutazione della conformità, marcatura CE | Articolo 71(2) |
Il regolamento è stato adottato il 23 ottobre 2024 e pubblicato nella Gazzetta ufficiale il 20 novembre 2024. Il 27 luglio 2026 la Commissione ha pubblicato linee guida pratiche per i fabbricanti, collegate dalla sua pagina sul Cyber Resilience Act.
Il CRA riguarda una macchina costruita in India?
La norma riguarda i "prodotti con elementi digitali" messi a disposizione sul mercato dell'UE. L'articolo 3(1) li definisce come un prodotto software o hardware e le relative soluzioni di elaborazione dati a distanza, compresi i componenti immessi sul mercato separatamente. Il centro nazionale per la cibersicurezza irlandese lo dice in modo semplice: qualsiasi hardware o software che si collega direttamente o indirettamente a una rete. Il luogo in cui si trova lo stabilimento non conta; conta se il prodotto viene venduto nell'UE.
Alcuni gruppi di prodotti sono esclusi, per lo più perché altre norme UE li disciplinano già. Le esclusioni rilevanti per i costruttori di apparecchiature comprendono:
- i dispositivi medici e i dispositivi medico-diagnostici in vitro ai sensi dei Regolamenti (UE) 2017/745 e 2017/746;
- i veicoli e i loro sistemi ai sensi del Regolamento di omologazione (UE) 2019/2144;
- i prodotti certificati ai sensi del Regolamento sulla sicurezza aerea (UE) 2018/1139;
- i prodotti sviluppati esclusivamente per la sicurezza nazionale o la difesa;
- i ricambi realizzati con la stessa specifica per sostituire componenti identici.
Le macchine non sono escluse. Il considerando 53 del regolamento tratta direttamente i prodotti che rientrano nel Regolamento macchine (UE) 2023/1230 e sono anche prodotti con elementi digitali: i loro fabbricanti devono soddisfare i requisiti essenziali di entrambe le norme e seguire entrambe le procedure di valutazione della conformità. Il rispetto dei requisiti del CRA può contribuire a dimostrare la conformità alle norme sulle macchine in materia di protezione contro la corruzione e di sicurezza e affidabilità dei sistemi di comando.
Se vendete una macchina con il vostro nome e questa contiene software o hardware che comunica con una rete (un PLC con Ethernet, un HMI con accesso remoto, un PC industriale che esegue il vostro software, un gateway cellulare per l'assistenza), mettete in conto di essere trattati come fabbricante di un prodotto con elementi digitali. L'articolo 21 rende fabbricante anche un importatore o un distributore se vende il prodotto con il proprio nome o lo modifica sostanzialmente, aspetto da conoscere se il vostro partner UE rimarchia le vostre macchine. Dove passi esattamente il confine per una macchina completa è una questione legale; ottenete un parere scritto dal vostro importatore UE o da un consulente legale.
Che cosa richiede l'obbligo di segnalazione dall'11 settembre 2026
L'articolo 14 prevede due tipi di segnalazione, ciascuno in tre fasi:
| Fase | Vulnerabilità attivamente sfruttata | Incidente grave che incide sulla sicurezza del prodotto |
|---|---|---|
| Preallarme | Entro 24 ore dalla presa di conoscenza | Entro 24 ore dalla presa di conoscenza |
| Notifica | Entro 72 ore dalla presa di conoscenza | Entro 72 ore dalla presa di conoscenza |
| Relazione finale | Entro 14 giorni dalla disponibilità di una misura correttiva o di mitigazione | Entro un mese dalla notifica delle 72 ore |
Le segnalazioni passano attraverso la Single Reporting Platform che ENISA ha lanciato l'11 settembre 2026. La piattaforma inoltra ogni segnalazione al CSIRT designato come coordinatore e la rende disponibile a ENISA, così un solo invio raggiunge tutte le autorità competenti; la pagina della Commissione sulle segnalazioni spiega come quel CSIRT la trasmette agli altri Stati membri in cui il prodotto è venduto. L'NCSC irlandese precisa che solo le notifiche inviate tramite la piattaforma contano come adempimento dell'obbligo di legge, con l'email accettata soltanto quando ENISA dichiara la piattaforma fuori servizio. L'articolo 14(8) impone inoltre al fabbricante di informare gli utenti interessati.
Due punti contano soprattutto per un esportatore:
- Riguarda anche le macchine già spedite. L'articolo 69(3) applica l'obbligo di segnalazione dell'articolo 14 a tutti i prodotti con elementi digitali immessi sul mercato prima dell'11 dicembre 2027. Il vostro parco installato in Europa rientra già oggi nell'ambito di applicazione.
- Funziona anche senza una sede nell'UE. L'articolo 14(7) stabilisce che un fabbricante privo di stabilimento principale nell'Unione effettua la segnalazione al CSIRT dello Stato membro in cui è stabilito il suo rappresentante autorizzato. In assenza di tale rappresentante, si tratta dello Stato membro dell'importatore che gestisce il maggior numero dei suoi prodotti, poi di quello del distributore che ne gestisce il maggior numero e, in mancanza, dello Stato membro con il maggior numero di utenti.
Ventiquattro ore sono poche per un'azienda che deve prima capire se una vulnerabilità in un componente di terze parti è effettivamente sfruttata nelle proprie macchine. È un problema di processo, ed è la parte da correggere per prima.
Che cosa cambia l'11 dicembre 2027
Da quella data, i prodotti immessi sul mercato dell'UE devono rispettare l'intero regolamento. Gli obblighi che i costruttori di macchine sentiranno di più sono:
- Requisiti essenziali di cybersicurezza (Allegato I, Parte I): nessuna vulnerabilità sfruttabile nota al momento della vendita, una configurazione sicura per impostazione predefinita, la possibilità di correggere le vulnerabilità tramite aggiornamenti di sicurezza, la protezione dagli accessi non autorizzati e la protezione della riservatezza, dell'integrità e della disponibilità dei dati.
- Gestione delle vulnerabilità (Allegato I, Parte II): identificazione e documentazione dei componenti e delle vulnerabilità, compresa una distinta base del software (SBOM) in un formato di uso comune e leggibile da macchina, che copra almeno le dipendenze di primo livello.
- Un periodo di supporto di almeno cinque anni (Articolo 13(8)), a meno che non si preveda che il prodotto sia in uso per un periodo più breve.
- Dovuta diligenza sui componenti di terze parti (Articolo 13(5)), compreso il software open source, in modo che le parti acquistate all'esterno non compromettano la sicurezza del prodotto.
- Marcatura CE a dimostrazione della conformità al CRA, con controlli affidati alle autorità nazionali di vigilanza del mercato, come precisa la Commissione.
L'Articolo 69(2) limita l'applicazione integrale delle norme alle scorte meno recenti: i prodotti immessi sul mercato prima dell'11 dicembre 2027 vi rientrano solo se subiscono modifiche sostanziali dopo tale data. Le sanzioni previste dall'Articolo 64(2) per la violazione dei requisiti essenziali o degli articoli 13 e 14 arrivano a 15 milioni di EUR o al 2,5% del fatturato mondiale totale annuo, se superiore.
I costruttori di macchine devono inoltre affrontare il nuovo Regolamento macchine, che diventa obbligatorio il 20 gennaio 2027. La Commissione elenca tra le principali novità le disposizioni di sicurezza informatica per il software e i dati rilevanti ai fini della conformità e per i sistemi di controllo di sicurezza. Come chiarisce il considerando 53 del CRA, le due normative si applicano in parallelo: conviene quindi pianificare il lavoro una volta sola e documentarlo per entrambe.
Una checklist pratica per i costruttori di macchine indiani
- Mappare gli elementi digitali. Per ogni modello di macchina venduto nell'UE, elencare ogni componente in rete: PLC, HMI, PC industriale, gateway, modem di accesso remoto e il proprio software, con le relative versioni.
- Conoscere la base installata. Registrare quali clienti dell'UE dispongono di quali versioni di software e firmware. Senza questi dati non è possibile rispondere a "siamo interessati?" entro 24 ore né informare gli utenti come richiede l'Articolo 14(8).
- Nominare un responsabile delle segnalazioni e un sostituto. Stabilire chi monitora gli avvisi sulle vulnerabilità dei propri componenti e chi può inviare un preallarme di domenica.
- Individuare il CSIRT coordinatore. Seguire l'ordine previsto dall'Articolo 14(7). Se si nomina un rappresentante autorizzato (l'Articolo 18 richiede un mandato scritto), decide lo Stato membro di quest'ultimo.
- Predisporre l'accesso alla piattaforma unica di segnalazione prima di averne bisogno e assicurarsi che più di una persona possa effettuare le segnalazioni.
- Chiedere ai fornitori la loro posizione sul CRA. Per ogni controllore, HMI e PC: periodo di supporto, modalità di pubblicazione delle vulnerabilità e per quanto tempo saranno disponibili gli aggiornamenti di BIOS e driver.
- Avviare subito la SBOM. È un requisito di dicembre 2027, ma è anche il modo più rapido per stabilire in poche ore se una libreria appena sfruttata si trova nella propria macchina.
- Correggere le impostazioni predefinite. Eliminare le password di fabbrica condivise, chiudere le porte e i servizi inutilizzati e documentare la configurazione sicura fornita.
- Pianificare la distribuzione degli aggiornamenti per le macchine senza accesso a internet: chi prepara l'aggiornamento, come viene firmato e collaudato e come lo installa il cliente.
- Verificare i cicli di vita dei sistemi operativi rispetto al periodo di supporto dichiarato. Un PC il cui sistema operativo perde gli aggiornamenti di sicurezza fra due anni rende difficile rispettare un periodo di supporto di cinque anni.
- Informare l'importatore UE. Ai sensi dell'Articolo 19 gli importatori devono verificare la conformità prima di immettere i prodotti sul mercato: ci si aspetti quindi che chiedano la documentazione CRA con largo anticipo rispetto a dicembre 2027.
Dove si inserisce il PC industriale
Nessun singolo componente rende conforme una macchina: il CRA considera il prodotto e i processi del fabbricante. Le scelte hardware, però, rendono più semplice soddisfare alcuni requisiti. UEFI Secure Boot impedisce il caricamento di codice non firmato all'avvio, e un TPM 2.0 conserva in hardware le chiavi e le misurazioni di avvio per il measured boot, la cifratura del disco e l'identità del dispositivo. Insieme aiutano a garantire la "protezione dagli accessi non autorizzati" e a dimostrare che un aggiornamento proviene proprio da voi. Il nostro articolo su Secure Boot e TPM nei PC industriali spiega come interagiscono questi elementi, mentre cos'è la cybersicurezza industriale affronta il quadro più ampio dello stabilimento.
Questi modelli Avalue riportano un TPM 2.0 nelle specifiche:
| Modello | Tipo | Hardware di sicurezza (scheda tecnica) | Ruolo tipico sulla macchina |
|---|---|---|---|
| ARC-21W42 | Panel PC senza ventola Full HD PCAP da 21,5", Intel Core 3/5/7 di 13a generazione | TPM 2.0 onboard (Nuvoton NPCT754) | Postazione operatore e HMI |
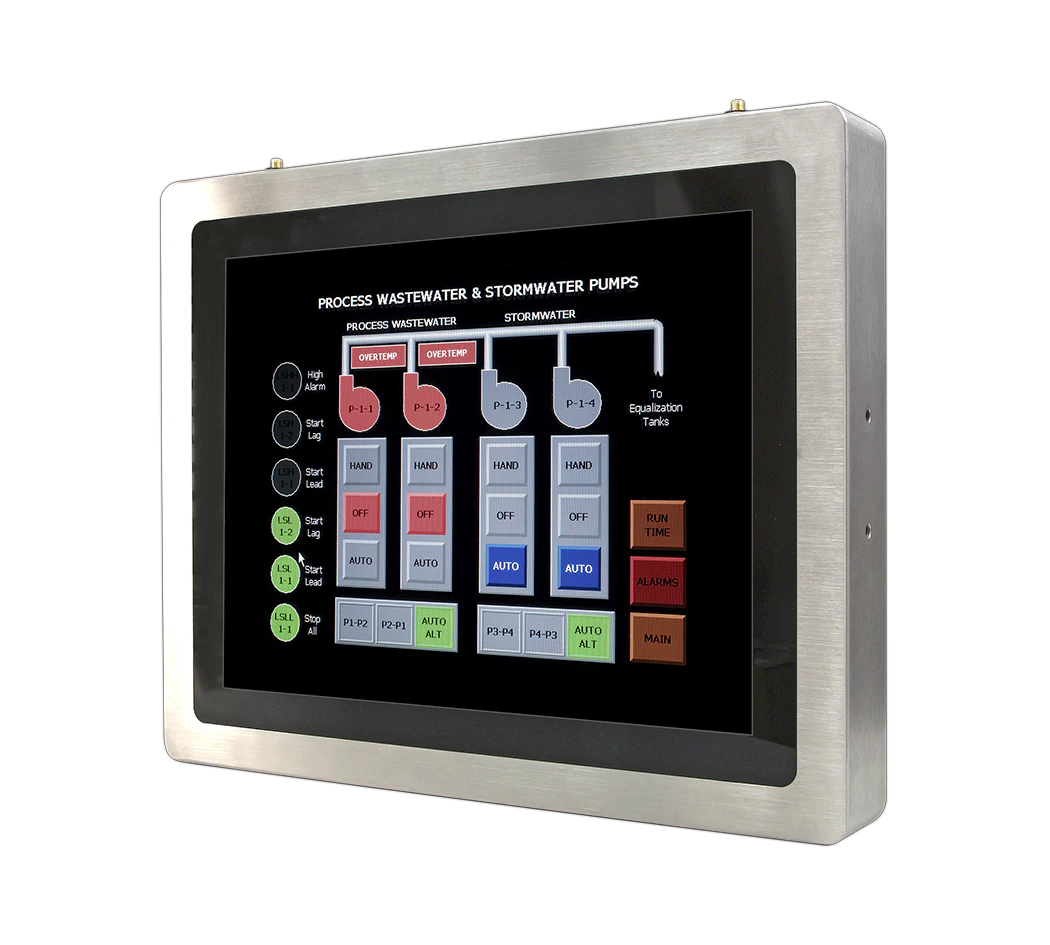
| SPC-1542 | Panel PC in acciaio inox da 15" con connettori M12 | TPM 2.0 onboard | HMI per lavaggio ad alta pressione nelle linee alimentari e farmaceutiche |
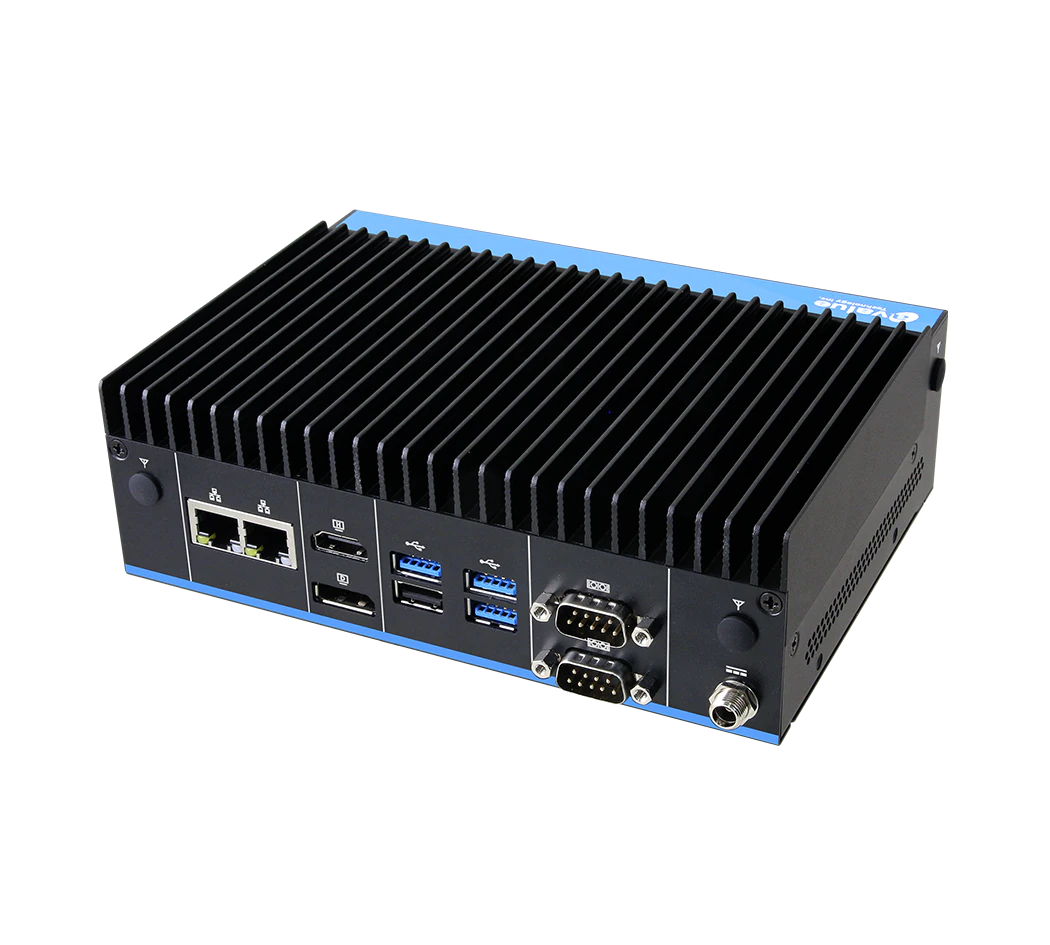
| EPC-TWL | Box PC compatto senza ventola, Intel N150 di serie | TPM 2.0 onboard | Gateway edge o controllore da quadro elettrico |
| EMS-ARH | Sistema modulare, Intel Core Ultra 7 255H / Ultra 5 225H | dTPM 2.0; Intel AMT opzionale | Visione artificiale e controllo macchina |
| BMX-P550 | Sistema barebone, Intel Core i7-14700T, slot PCIe x16 | TPM 2.0 Infineon SLB9670 onboard | PC di linea con schede aggiuntive |
| EQM-EHL-B1 | Computer-on-Module (COM) Qseven, Intel Celeron (Elkhart Lake) | TPM 2.0 onboard, indicato per il secure boot | La vostra scheda carrier per controllore |
Quando si sceglie un PC per una macchina che porterà con sé una promessa di supporto di cinque anni, conviene porre le stesse domande che si rivolgono al software: per quanto tempo verrà prodotta la scheda, per quanto tempo arriveranno gli aggiornamenti del BIOS e quali versioni di sistema operativo supporta. La nostra guida alla valutazione dei fornitori di PC industriali in India elenca le domande da porre a qualsiasi fornitore.
Come può aiutarvi TSL
TSL Automation Solutions, con sede a Mumbai, è distributore autorizzato Avalue e Cermate dal 2015 e spedisce in tutto il mondo. Possiamo quotare i Panel PC Avalue ARC e SPC, i box PC EPC e EMS, i sistemi barebone BMX e i moduli EQM con TPM 2.0. Il selettore prodotti e lo strumento di confronto vi aiutano a restringere la scelta in base a dimensione del display, processore e I/O.
Inviateci i codici dei modelli e le quantità: vi risponderemo con disponibilità e tempi di consegna entro un giorno lavorativo.
Domande frequenti
TSL Automation Solutions
Responsabile marketing, TSL Automation Solutions
Sanjana si occupa di tendenze dell'automazione industriale, lanci di prodotto e approfondimenti tecnologici per TSL Automation Solutions, distributore con sede a Mumbai di HMI, Panel PC e sistemi di computing embedded al servizio dei produttori in India e nel mondo.
Ha bisogno di aiuto per scegliere il prodotto giusto?
Il nostro team di Mumbai può consigliarle l'HMI, il Panel PC o il sistema embedded giusto per la sua applicazione.
Contatti TSL Automation